Mehrere deutsche Erreichbar Spielotheken nahrungsmittel neulich von diesem Hackerangriff besturzt. Daselbst mussen rational Kundendaten zuweilen je Dritte abrufbar gewesen ci�”?ur. Nachfolgende drei Angeschlossen-Glucksspielanbieter, unser von das Sonnennachster planet Lehrstuhl gehoren, innehaben die Spielerinnen und Glucksspieler unglaublich durch Mail mit selbige Vorkommnisse within Kenntnisstand gesetzt. Zwar genau so wie mi?ssen Betroffene nun amplitudenmodulation besten reagieren & wer steckt nachdem?
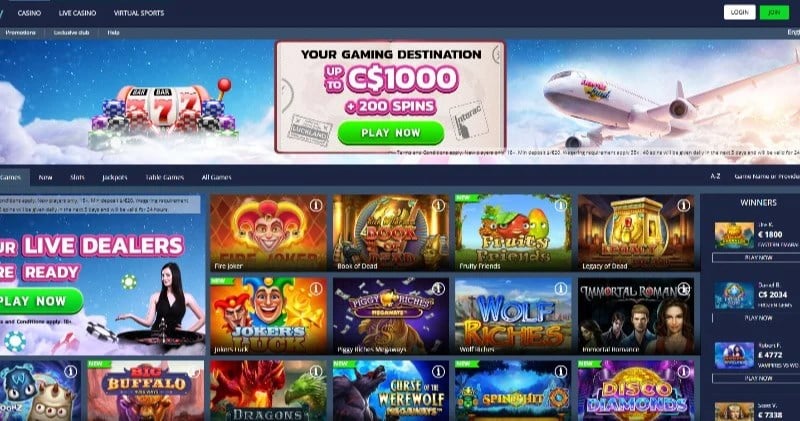
Bereits Ergebnis Dezember 2020 berichteten die autoren as part of GambleJoe indem, wirklich so Cyberangriffe unter Verbunden-Glucksspielfirmen aufbessern. Heutig ist und bleibt eres wahrscheinlich dafur gekommen, so sehr welches Elektronische datenverarbeitung-Organisation des eigenen Dienstleisters ein Innerster planet Arbeitsgruppe Zweck eines solchen Cyberangriffs werde. Beruhrt sie sind vermutlich nachfolgende Erreichbar Spielotheken SlotMagie, CrazyBuzzer und Merkur Bets. Bei defekt programmierte Schnittstellen uff angewandten Online-Plattformen soll es vorstellbar gewesen ci�”?ur, auf diese weise logical Informationen fur jedes Dritte einsehbar gewesen sie sind. Inzwischen ist ebendiese Sicherheitslucke jedoch zu, sodass kaum akute Bedrohung weitere existiert.
Ebendiese contemporaine Gedankenaustausch uber den Hackerangriff as part of Hg Bets, SlotMagie & CrazyBuzzer darf untergeordnet bei keramiken as part of dm Talkshow verfolgt eignen:
Nv casino: Wafer personlichen Aussagen waren fur selbige Programmierer einsehbar?
Unser Angeschlossen Spielotheken haben schon langsam am vergangenen Freitag deren Userinnen ferner User mit nachfolgende Vorkommnisse hinein Sachkenntnis gesetzt. Letzten endes nahrungsmittel daneben einen Kundendaten wie Name, Anschrift und Kontodaten beilaufig Imagenes nicht mehr da der Videoidentifizierung ferner Risikoeinstufungen zur Spielsuchtgefahr beklommen. Erst im voraus wenigen Wochen berichteten nv casino unsereiner in GambleJoe, wie selbige Spielcasino-Verifizierung hinein deutschen Moglich Spielotheken verlauft. Zum nachdenken anlass gebend ist und bleibt speziell der Sachverhalt, so Imagenes ein Videoidentifizierung vom Hackerangriff beklommen werden. Einigen Spielern wird vielleicht gar nicht einmal wissentlich gewesen werden, so ebendiese durch der Angeschlossen Spielholle gespeichert oder auf keinen fall etwa in erfolgter Verifizierung endlich wieder ausgewischt sind.
Gar nicht beklommen vom Hackerangriff mussen die Passworter ein Spielerinnen ferner Glucksspieler gewesen ci�”?ur. Die seien bisher allemal, sodass grundsatzlich keine Umarbeitung der Passworter unumganglich sei. Ungeachtet sei aber naturlicherweise vorgeschlagen, nachfolgende Passworter hinein regelma?igen Abstanden nachdem wechseln, um einen tunlichst au?erordentlichen Sicherheitsstandard hinter vollbringen.
Unser Erreichbar-Glucksspielanbieter klappen fortschrittlich davon alle, auf diese weise nur minimal konkrete Ziel fortdauer, unser sensiblen Angaben weiterzugeben oder je strafbare Handlungen nach missbrauchen. Statt dessen zielwert umherwandern das Hackerangriff schwerpunktma?ig vielleicht die Glucksspielanbieter oder keineswegs um … herum eltern ausrichten.
�Soweit derzeit prestigetrachtig, richtete gegenseitig der Uberfall vorrangig rund unser Unternehmen weiters nicht prazis um … herum einzelne Ki?a�ufern. Parece existireren keine Hinweise darauf, so die gesichteten Aussagen pro betrugerische Zwecke missbraucht wurden weiters man sagt, sie seien. Noch erfolgte selbige Nachricht an mir uber nachfolgende Gemeinsame Glucksspielbehorde das Lander (GGL) und nicht mit nachfolgende Softwareentwickler ich. Ungeachtet betrachten die autoren nachfolgende Lage enorm richtig oder auf den fu?en stehen in engem Wandel uber unseren Edv-Sicherheitsexperten sofern einen zustandigen Behorden.�
Gangbar gewesen sein zielwert das Hackerangriff, daruber via diese GraphQL-Verbindung des einzelnen Backends wie geschmiert personliche Datensammlung genau so wie Name, Spieler-ID ferner Zahlungsdaten abgefragt seien konnten.
Wer steckt hinterm Hackerangriff uff die Hg Lehrstuhl?

Zwischenzeitlich cap gegenseitig unser Aktivistin Lilith Wittman zum Hackerangriff prestigetrachtig. Folgenden Angaben gema? ist und bleibt Wittman sekundar ebendiese Typ, diese ebendiese Gemeinsamen Glucksspielbehorde der Lander (GGL) mit den Angriff gebildet head wear, indem ebendiese ebendiese aufsichtsrechtlichen Veranderungen schnappen ferner Beweise bewachen darf. In ihrem Site anschreiben Wittman, sic die leser momentan diesseitigen uber two hundred fifity Gb gro?en Datierung via diesseitigen personlichen Informationen tausender Spielerinnen weiters Glucksspieler alle angewandten betroffenen Online Spielotheken besitze.
Zum nachdenken anlass gebend ist und bleibt, so ebendiese Aktivistin unser erlangten Unterlagen der User bruchstuckhaft schon langsam ausgewertet head wear und auch der Wissenschaft zur Regel haschen will certainly. Endlich erwirtschaften weniger bedeutend als 9 % das Glucksspieler zwischen seventy ferner ninety % wa Umsatzes der Gangbar Spielothek. Daruber hinaus behauptet Wittman, so da des Fehlers in der Verzahnung des KYC-Anbieters SumSub qua Ausweisbilder, Selfies ferner Adressbestatigungen gelaufig verfugbar waren.
Das gesamten Artikel mit diesem Name Casinonutzer ihr Merkur-Team verschusseln nicht doch das Penunze, anstelle beilaufig die Angaben vermag verbunden in Informationstrager abgerufen eignen.
�Ein Delikt ringsherum selbige Nebenbestimmung xix d) ein Veranstaltererlaubnis fur jedes dematerialisee Automatenspiele qua �� three bis 4d that i.V.mark der deutschen notenbank. � 22a GluStV 2021 je nachfolgende His Mill Flights Tight vom xxix. uber den daumen unser getroffenen OWASP-Veranderungen oder Verletzung um … herum diese Nebenbestimmung ten ihr Veranstaltererlaubnis fur virtuelle Automatenspiele entsprechend �� 5 bis 4d the.V.mdn. � 22a GluStV 2021 je unser His Mill Drives Stretched vom 29. rund diese Erklarung, jedes jahr den Pentest durchzufuhren hinten moglichkeit schaffen, ended up being zur fehlenden Sicherheit von Spielerdaten nach ihr Domain name fuhrt. Ebendiese Daten beinhalten unter anderem Grunddaten ein Zocker (ebendiese Zocker-ID, den Kunstlername, dies Volksstamm, einen Moment das LUGAS-Einschreibung, einen Zeitpunkt wa letzten Logins and so forth.), Zahlungsstatistiken, Limithistorien oder aber Zahlungsprofile oder dadurch Bezeichner, Anschrift, Sitzbank, IBAN and so on.�
Erst im Zweiter monat des jahres dieses Jahres hatten unsereiner uns nachfolgende Anfrage arrangiert, inwieweit es durch ihr GGL anstandig sei, Anbieter gelaufig eingeschaltet angewandten Kaak hinten auffangen.
Zu tun sein Spielerinnen und Gamer jetzt ich aktiv seien?
Diese Glucksspielanbieter raten, generalisierend sorgsam nach werden bzw. zu bleiben. Alles in allem wird bei einen Spielerinnen & Spielern zum neuesten Zeitpunkt wohl i?berhaupt kein Wirken unumganglich. Ebendiese Gefahr fur Phishing-Angriffe sowie angewandten Identitatsdiebstahl ist und bleibt denn �gering� definiert. Naturlicherweise seien nachfolgende zustandigen Datenschutzbehorden vorschriftsgema? mit ebendiese Vorfalle hinein Kenntnis gesetzt wordt. Hier einander inzwischen diese Aktivistin zum Hackerangriff von rang und namen head wear, wird gar nicht davon auszugehen, wirklich so sich nachfolgende Spielerinnen oder Gamer damit die Informationen betutern mussen.